Само няколко месеца след представянето на JetHost MCP сървъра, пускаме неговата втора версия. Тя е създадена за уеб агенции и студиа, но е подходяща и за всеки клиент, който иска да предостави ограничен достъп до своите услуги на външен специалист или агенция.
С новата версия ти решаваш кой до какво има достъп. Можеш да създадеш отделен ключ за конкретен служител, разработчик или партньор, и да определиш до кои клиентски профили, услуги и домейни ще има достъп и кои действия ще може да извършва чрез своя AI асистент.
Повече контрол с отделни ключове за достъп
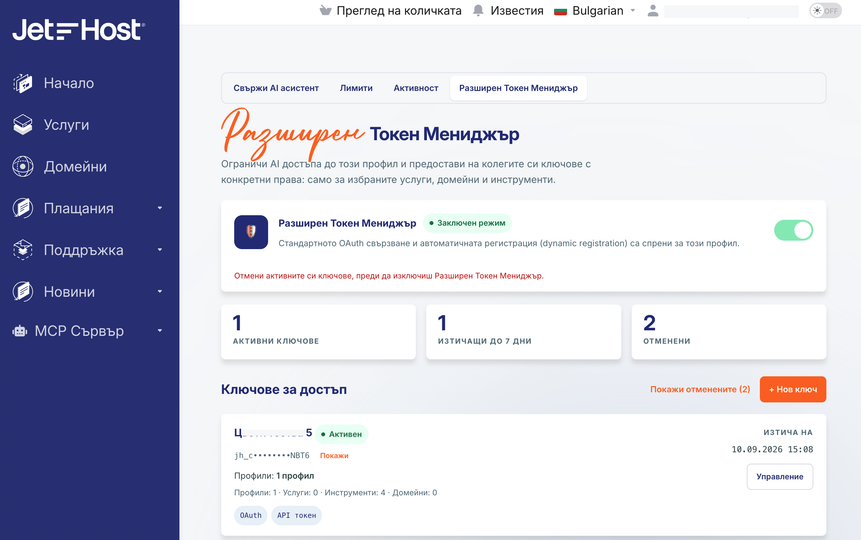
JetHost MCP v2 включва разширен токен мениджър. Собственикът на клиентския профил в JetHost може да го включи и да създава ключове за избрани хора. За да използват предоставения достъп, те не се нуждаят от собствени данни за вход в JetHost.
За всеки ключ можеш да зададеш:
За свързан клиентски профил, в който имаш делегиран достъп, можеш да предоставяш само права в рамките на вече дадените ти разрешения. Ако собственикът ограничи тези разрешения, съответният AI достъп също се ограничава още при следващата заявка.
Така всеки получава само необходимия за работата си достъп. Например можеш да позволиш на разработчик да работи с определена услуга и избрани cPanel модули, без да му предоставяш достъп до целия клиентски профил.
Действията, извършени с ключа, се записват в логовете под зададеното от теб име. Използвай отделен ключ за всеки човек, за да можеш да свързваш действията с предоставения му достъп.
Можеш да променяш разрешенията на ключа, като промените влизат в сила веднага, без издаване на нов токен или повторно свързване на AI инструмента.
OAuth и API токени
Всеки ключ в разширения токен мениджър поддържа два начина за свързване:
Разширеният токен мениджър е подходящ за потребители, които имат опит с управление на права и конфигуриране на външни инструменти. Отнасяй се както към API токена, така и към OAuth идентификатора, като към парола. Предоставяй ги по сигурен канал само на човека, за когото е предназначен ключът.
Как да предоставиш достъп
Преди да включиш разширения токен мениджър, имай предвид, че това отнема всички издадени по стандартния OAuth процес токени за профила. Съществуващите връзки, които ги използват, ще трябва да бъдат настроени със създаден от теб ключ. Докато мениджърът е включен, нов достъп се предоставя само чрез такива ключове.
Ако не го включиш, стандартното OAuth свързване продължава да работи както досега.
Отвори разширения токен мениджър в клиентския си профил и:
Данните за свързване се показват само веднъж при активирането. Копирай ги веднага и ги съхрани на сигурно място. Ако изгубиш API токена, можеш да издадеш заместващ след ново потвърждение с PIN.
При необходимост можеш незабавно да отмениш ключа. Това прекратява едновременно достъпа чрез API токен и свързаните с ключа OAuth връзки. Достъпът спира и при изтичане на срока му.
За да изключиш самия разширен токен мениджър, първо трябва да отмениш всички създадени ключове.
В какви случаи е полезен разширеният токен мениджър?
Ако управляваш собствен сайт
Можеш да дадеш на агенцията или разработчика си AI достъп само до услугите, които управлява за теб. Не е необходимо да споделяш основните си данни за вход или да предоставяш достъп до целия профил.
Ако управляваш агенция
Можеш да създаваш отделни ключове за конкретни разработчици или външни партньори. Всеки ключ може да има различен обхват и разрешения според задачите на съответния човек и правата, които клиентите са предоставили на теб.
Ако работиш с външни специалисти
Можеш да зададеш ограничен достъп със срок на валидност за конкретен проект и да го прекратиш веднага след приключване на работата.
JetHost MCP v2 ти дава повече свобода да използваш AI инструменти, без да губиш контрол върху клиентските профили, услугите и домейните си. Предоставяш на всеки човек отделен ключ с точно определени разрешения и управляваш достъпа според текущите задачи.
Отвори разширения токен мениджър, за да създадеш първия си ключ.


Топ статии
Акценти
- 1 минута четене
Бизнес философията в JetHost: Почтеност преди всичко
Почтеността не е дума, която се изчерпва с „честност“. Тя е далеч повече – тя е готовността да правиш правилното нещо, дори когато никой не гледа. Да поставяш дългосрочните взаимоотношения…
- 1 минута четене
Хостингът, на който разчиташ, вече и в България! JetHost.BG e live!
От днес JetHost е достъпен за всички клиенти на българския пазар, на jethost.bg. Много от вас вероятно познават екипа, който стои зад това начинание. JetHost е нов бранд, но идеята…
- 1 минута четене
eDesign: за хората, идеите и работата под напрежение
Проектите на eDesign варират от мащабни онлайн магазини до впечатляващи лендинг страници. Във всеки сайт се преплитат креативна концепция, UX стратегия, техническа прецизност и надеждна работа дори при високо натоварване.
Свързани статии
 1 минута четене
JetHost вече е част от BESCO – Българската предприемаческа асоциация
JetHost официално се присъедини към BESCO – Българската предприемаческа асоциация, една от най-големите бизнес организации в България, която обединява над 950 компании от различни индустрии.

-
1 минута четене
JetHost става технологичен партньор на Един Процент Промяна
Вярваме, че технологиите имат най-голяма стойност, когато помагат на добрите идеи да стигат по-далеч. Затова JetHost вече е технологичен партньор на Един Процент Промяна – благотворителна организация, която вече повече…
-
1 минута четене
JetHost VPS: Създаден за висока производителност
JetHost разширява своето портфолио с JetHost VPS – новата ни услуга за виртуални частни сървъри, създадена за разработчици, бизнеси и растящи проекти, които имат нужда от повече CPU, RAM и…